Clipxu
Plataforma
Soluciones
Novedades
Ver todoAlertas K-12 multicanal: medir cobertura sin confundir envio con recepcionUna credencial K-12, varias capacidades: como evitar que la integracion se vuelva permiso totalTres canales, tres responsabilidades: coordinar no es despachar ni archivarUn incidente, un significado: Michigan lleva el vocabulario de emergencia a cada sistema K-12Simulacros K-12 sin datos reales: probar la respuesta sin ensayar una brechaAntes del dispositivo: como probar interoperabilidad y evidencia en seguridad K-12De la amenaza al aprendizaje operativo: el nuevo circuito K-12 de LuisianaExtorsión con IA en K-12: preservar evidencia sin amplificar el dañoRespuesta ciberfísica K-12: un plan que siga funcionando cuando la red no funcionaSeguridad K-12 mas alla del visitante: trazabilidad de personal, contratistas, incidentes y accesosLa FAQ federal del SSE baja a tierra access control, panic buttons y visitor management para K-12Kentucky refuerza una IA K-12 segura, responsable y conectada con procurementOklahoma formaliza proveedores para alertas moviles con PSAP, planos y coordinacion en tiempo realCalifornia actualiza su guia de IA para escuelas y refuerza el mensaje de cumplimientoCENTEGIX insiste con un dato incomodo para K-12: la seguridad diaria pesa mas que la emergencia extremaMaryland convierte la gobernanza de IA escolar en politica, coordinacion y rubricas de compraCanvas convierte el posincidente en una cuestion de contactos, notificaciones y gobernanzaCanvas deja una leccion para K-12: continuidad operativa y resiliencia del proveedorEl DOJ convierte un caso de panic-alert en una advertencia de procurement para K-12El programa federal SSE pone visitor screening, cerraduras y respuesta en la misma agendaOhio convierte la politica de IA en una obligacion inmediata para K-12Tennessee baja el panic alert a montos, flujo y auditoria escolarMichigan baja la IA a politica y procurement: una guia util para distritos K-12Texas convierte el threat assessment en una obligacion reportable: que cambia con Sentinel para K-12Utah define una arquitectura operativa minima para escuelas: panico, PSAP, camaras y visitor managementCiberseguridad K‑12 como capa de seguridad escolar: de “TI” a operación (señales desde ED + CISA)OSDP en 2026: Transparent Mode abierto + Secure Channel 2 (qué cambia para control de accesos K‑12)Qué aporta un estándar ANSI/ASIS para seguridad escolar K‑12 (y cómo aterrizarlo en compras y operación)Critical incident mapping en K‑12: de “mapa” a capa operativa (lecciones desde Iowa)Reporte 2026 (Singlewire) y una lectura K‑12: la brecha no es “falta de tecnología”, es operaciónGeorgia (HB 268): Alyssa’s Alert, NG9‑1‑1 y mapeo escolar como requisitos de operación (deadline 2026-07-01)Mississippi (SB 2498, 2026): de “panic button” a especificación operativa (sin Wi‑Fi, estrobos, datos y confidencialidad)OSDP en K‑12: por qué “Secure Channel + Verified” cambia el estándar mínimo de control de accesosNIST (abril 2026) abre un perfil AI RMF para infraestructura crítica: un lenguaje útil para gobernar IA en seguridad escolarPASS v7 y la “Infraestructura Digital”: la nueva capa que une accesos, video, pánico e IoT en K‑12IA de terceros en seguridad escolar: un checklist operativo para desplegarla “segura por defecto” (2024–2025)Miami y el debate por financiar seguridad en escuelas privadasGobernanza para IA + video en escuelas: de CCTV a analítica asistida (sin automatizar decisiones)Utah y la “respuesta accionable”: pánico wearable, PSAP, mapas y llaves (UL 1037)West Virginia (HB 4798): Alyssa’s Law y el giro hacia “datos de seguridad compartibles”Video IA y control de accesos: la convergencia que acelera la seguridad de campusCómo decidir tecnología de seguridad escolar sin caer en compras aisladasSeguridad escolar 2026: del botón de pánico a la respuesta orquestadaObservabilidad y respuesta: dos capas clave para la seguridad escolar
Sobre nosotrosContacto

OSDP

OSDP, Open Supervised Device Protocol, es un protocolo de comunicación para control de acceso que mejora supervisión, interoperabilidad y seguridad frente a esquemas heredados.
Control de accesoEstándar técnicoSeguridad física
OSDP

Qué significa

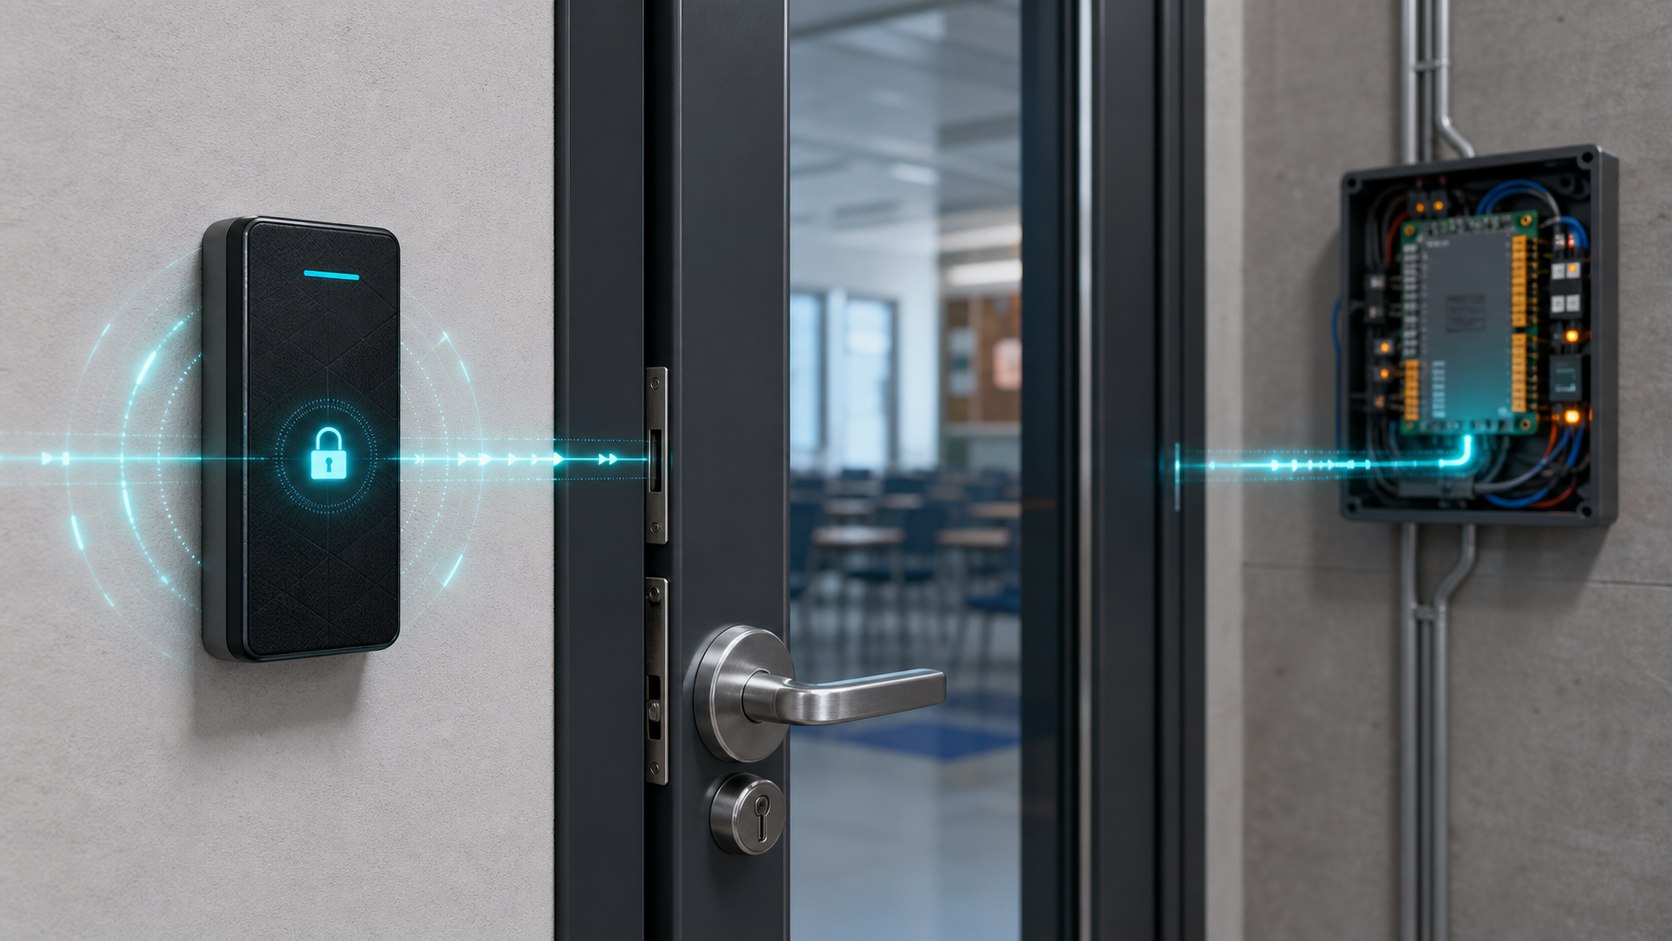
OSDP significa Open Supervised Device Protocol. Es un estándar impulsado por la Security Industry Association para la comunicación entre controladores de acceso y dispositivos periféricos, como lectores de credenciales. Se usa como alternativa moderna a conexiones heredadas como Wiegand.

Su aporte principal es que permite comunicación bidireccional, supervisión del dispositivo y, cuando se configura correctamente, Secure Channel con cifrado AES-128. Esto ayuda a detectar fallas, manipulación o desconexiones y reduce riesgos de clonación o escucha de datos en el cableado.

Por qué se menciona en escuelas

El control de acceso escolar ya no se limita a abrir una puerta. En un campus K12, una puerta puede formar parte de un flujo de lockdown, evacuación, visita, horario, evento deportivo o respuesta a una alerta. Si los lectores y controladores no se comunican de forma segura y supervisada, la automatización puede depender de una capa débil.

OSDP importa especialmente cuando una escuela moderniza entradas, credenciales, puertas interiores, zonas restringidas o integración con Policy Manager.

Beneficios operativos

  • Supervisión de estado entre lector y controlador.
  • Canal seguro cifrado para proteger credenciales y comandos.
  • Comunicación bidireccional para LEDs, sonidos, mensajes o configuración.
  • Mejor interoperabilidad entre fabricantes compatibles.
  • Base más sólida para auditoría y mantenimiento.

Puntos de cuidado

OSDP no garantiza seguridad por sí solo. Debe configurarse con Secure Channel activo, llaves gestionadas adecuadamente, cableado y topología correctos, firmware compatible y procesos de instalación que no dejen lectores en modo inseguro.

También conviene revisar compatibilidad real entre fabricante de lector, panel, software de control de acceso y plataforma de integración.

Fuentes de referencia