27 de julio de 2026
El nuevo proceso del DfE convierte la continuidad en una disciplina concreta: responsables y suplentes, triaje registrable, umbrales de escalamiento, playbooks y copias offline para coordinar seguridad, TI, liderazgo y proveedores.
Resumen
Hechos verificados: el 16 de julio de 2026, el Cyber Security Hub del Department for Education británico describió cómo preparar un plan escolar de respuesta cibernética y cómo ejecutar el triaje. Pide responsables y suplentes, criterios de escalamiento, playbooks, contactos vigentes, participación de liderazgo, RR. HH., comunicaciones y proveedores, y una copia del plan accesible aun durante una caída.
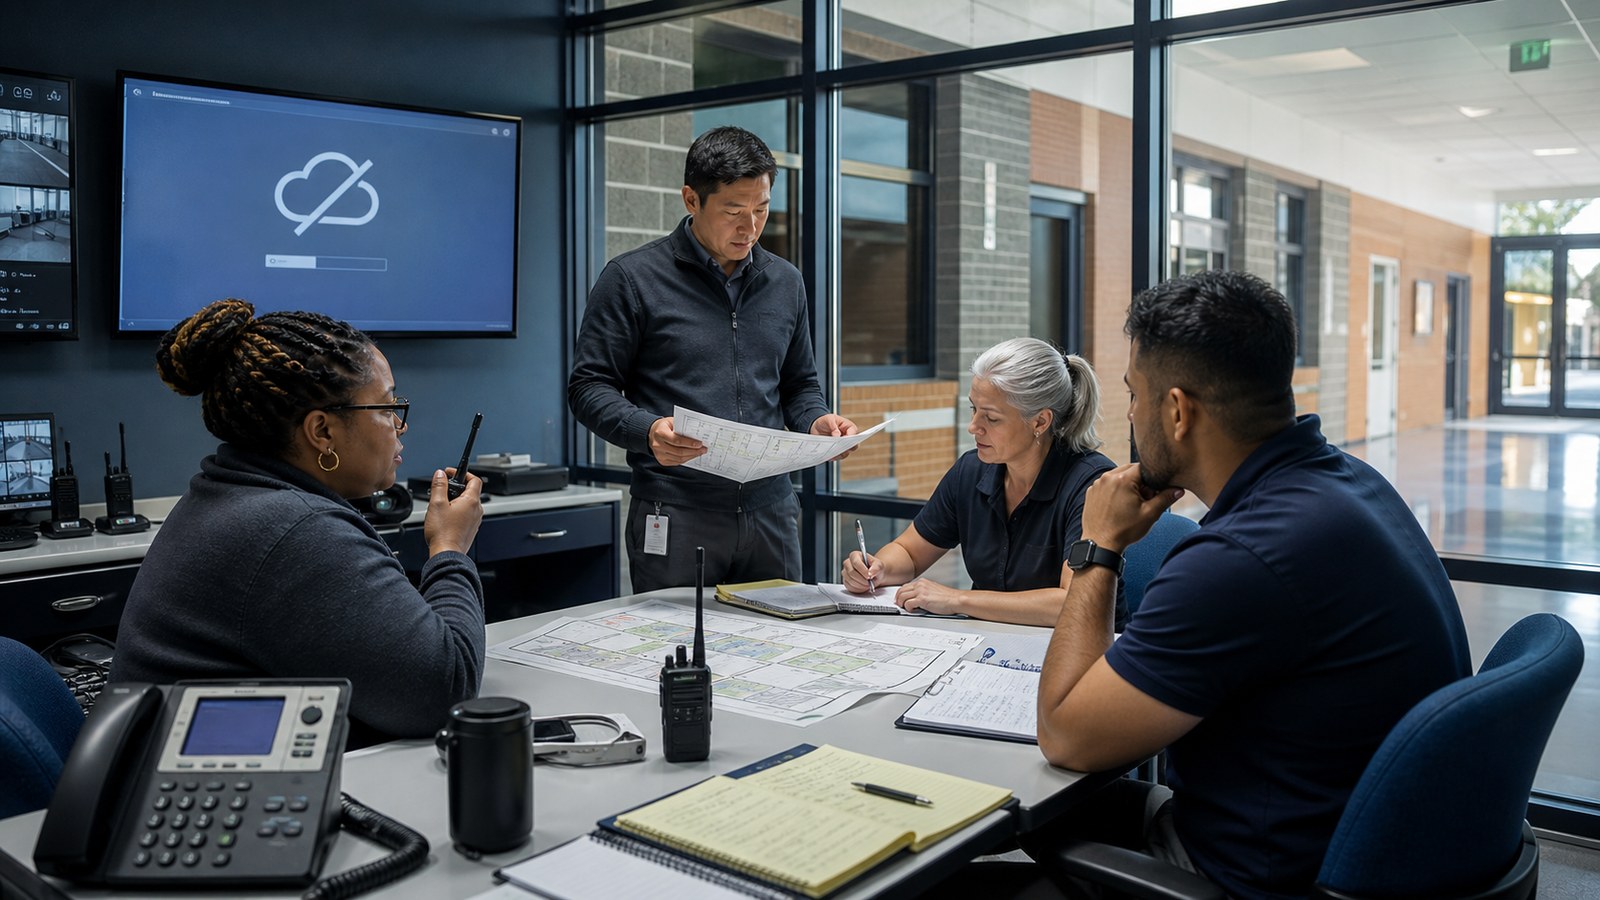
Interpretación: una escuela conectada depende de red y credenciales para video, control de accesos, intercomunicación, visitantes y alertas. Por eso, “ciber” no es una función separada: una indisponibilidad puede convertirse rápidamente en un problema de seguridad física y continuidad.
Contexto
El proceso oficial propone tratar cada evento inusual como posible incidente hasta evaluarlo. El triaje pregunta qué ocurrió, cuándo, a quién afecta, qué sistemas o datos están involucrados y si requiere acción inmediata. Luego clasifica, asigna severidad, activa responsables y registra la decisión, incluso si se concluye que fue una falsa alarma.
La fuente no exige que todos los sistemas se integren ni prescribe una marca. Tampoco afirma que una copia impresa baste: el plan debe reflejar la estructura real de la escuela y coordinarse con continuidad, safeguarding, protección de datos, comunicaciones y acuerdos con proveedores.
Implicancias para K12
Diseñar por capacidades, no por pantallas
Un plan offline útil debe indicar:
- cómo verificar puertas y zonas si el dashboard no responde;
- quién puede emitir una alerta alternativa y por qué canal;
- qué credenciales o accesos pueden revocarse localmente;
- cómo contactar responders, familias y proveedores sin directorio cloud;
- dónde registrar decisiones hasta recuperar el sistema.
Un mismo triaje para eventos digitales y físicos
La ficha mínima puede compartir campos: hora, ubicación, reportante, personas afectadas, activos implicados, severidad, evidencia, owner y siguiente decisión. No significa mezclar expedientes sensibles; significa que el incident command no cambia de idioma cuando el origen pasa de una puerta forzada a una cuenta comprometida.
Probar degradación deliberadamente
Un tabletop debería simular pérdida de identidad cloud, video remoto o mensajería durante una emergencia. La pregunta no es solo cuánto tarda la recuperación técnica, sino qué controles siguen disponibles y qué decisiones pueden tomarse con evidencia suficiente.
Cómo se relaciona con Clipxu
Posicionamiento editorial propuesto: Clipxu puede presentarse como una capa que organiza eventos, responsables, ubicaciones y trazabilidad entre operaciones, sin convertir la plataforma en un sustituto del plan. El valor demostrable está en reducir ambigüedad: quién recibió la señal, qué fuentes estaban disponibles, qué acción se autorizó y cómo se reconstruye la secuencia.
Límite: cualquier promesa de disponibilidad, operación offline o integración con dispositivos debe corresponder a capacidades técnicas verificadas y a una arquitectura concreta.
Fuentes
- UK Department for Education, Cyber Security Hub - "Get your cyber response plan ready" - https://cyber-security-hub.education.gov.uk/getting-your-cyber-response-plan-ready - revisado el 2026-07-16; consultado el 2026-07-27.
- UK Department for Education, Cyber Security Hub - "Triage and analysis" - https://cyber-security-hub.education.gov.uk/irp-triage-and-analysis - revisado el 2026-07-16; consultado el 2026-07-27.
Confianza y límites
- Alta para las recomendaciones del DfE y sus fechas: fuentes primarias.
- Media para extrapolarlas a arquitectura ciberfísica K-12 fuera de Inglaterra.
- Este texto no sustituye obligaciones locales, asesoría legal ni procedimientos de emergencia acordados con responders.