Clipxu
Plataforma
Soluciones
Novedades
Ver todoAlertas K-12 multicanal: medir cobertura sin confundir envio con recepcionUna credencial K-12, varias capacidades: como evitar que la integracion se vuelva permiso totalTres canales, tres responsabilidades: coordinar no es despachar ni archivarUn incidente, un significado: Michigan lleva el vocabulario de emergencia a cada sistema K-12Simulacros K-12 sin datos reales: probar la respuesta sin ensayar una brechaAntes del dispositivo: como probar interoperabilidad y evidencia en seguridad K-12De la amenaza al aprendizaje operativo: el nuevo circuito K-12 de LuisianaExtorsión con IA en K-12: preservar evidencia sin amplificar el dañoRespuesta ciberfísica K-12: un plan que siga funcionando cuando la red no funcionaSeguridad K-12 mas alla del visitante: trazabilidad de personal, contratistas, incidentes y accesosLa FAQ federal del SSE baja a tierra access control, panic buttons y visitor management para K-12Kentucky refuerza una IA K-12 segura, responsable y conectada con procurementOklahoma formaliza proveedores para alertas moviles con PSAP, planos y coordinacion en tiempo realCalifornia actualiza su guia de IA para escuelas y refuerza el mensaje de cumplimientoCENTEGIX insiste con un dato incomodo para K-12: la seguridad diaria pesa mas que la emergencia extremaMaryland convierte la gobernanza de IA escolar en politica, coordinacion y rubricas de compraCanvas convierte el posincidente en una cuestion de contactos, notificaciones y gobernanzaCanvas deja una leccion para K-12: continuidad operativa y resiliencia del proveedorEl DOJ convierte un caso de panic-alert en una advertencia de procurement para K-12El programa federal SSE pone visitor screening, cerraduras y respuesta en la misma agendaOhio convierte la politica de IA en una obligacion inmediata para K-12Tennessee baja el panic alert a montos, flujo y auditoria escolarMichigan baja la IA a politica y procurement: una guia util para distritos K-12Texas convierte el threat assessment en una obligacion reportable: que cambia con Sentinel para K-12Utah define una arquitectura operativa minima para escuelas: panico, PSAP, camaras y visitor managementCiberseguridad K‑12 como capa de seguridad escolar: de “TI” a operación (señales desde ED + CISA)OSDP en 2026: Transparent Mode abierto + Secure Channel 2 (qué cambia para control de accesos K‑12)Qué aporta un estándar ANSI/ASIS para seguridad escolar K‑12 (y cómo aterrizarlo en compras y operación)Critical incident mapping en K‑12: de “mapa” a capa operativa (lecciones desde Iowa)Reporte 2026 (Singlewire) y una lectura K‑12: la brecha no es “falta de tecnología”, es operaciónGeorgia (HB 268): Alyssa’s Alert, NG9‑1‑1 y mapeo escolar como requisitos de operación (deadline 2026-07-01)Mississippi (SB 2498, 2026): de “panic button” a especificación operativa (sin Wi‑Fi, estrobos, datos y confidencialidad)OSDP en K‑12: por qué “Secure Channel + Verified” cambia el estándar mínimo de control de accesosNIST (abril 2026) abre un perfil AI RMF para infraestructura crítica: un lenguaje útil para gobernar IA en seguridad escolarPASS v7 y la “Infraestructura Digital”: la nueva capa que une accesos, video, pánico e IoT en K‑12IA de terceros en seguridad escolar: un checklist operativo para desplegarla “segura por defecto” (2024–2025)Miami y el debate por financiar seguridad en escuelas privadasGobernanza para IA + video en escuelas: de CCTV a analítica asistida (sin automatizar decisiones)Utah y la “respuesta accionable”: pánico wearable, PSAP, mapas y llaves (UL 1037)West Virginia (HB 4798): Alyssa’s Law y el giro hacia “datos de seguridad compartibles”Video IA y control de accesos: la convergencia que acelera la seguridad de campusCómo decidir tecnología de seguridad escolar sin caer en compras aisladasSeguridad escolar 2026: del botón de pánico a la respuesta orquestadaObservabilidad y respuesta: dos capas clave para la seguridad escolar
Sobre nosotrosContacto

Critical incident mapping en K‑12: de “mapa” a capa operativa (lecciones desde Iowa)

26 de mayo de 2026

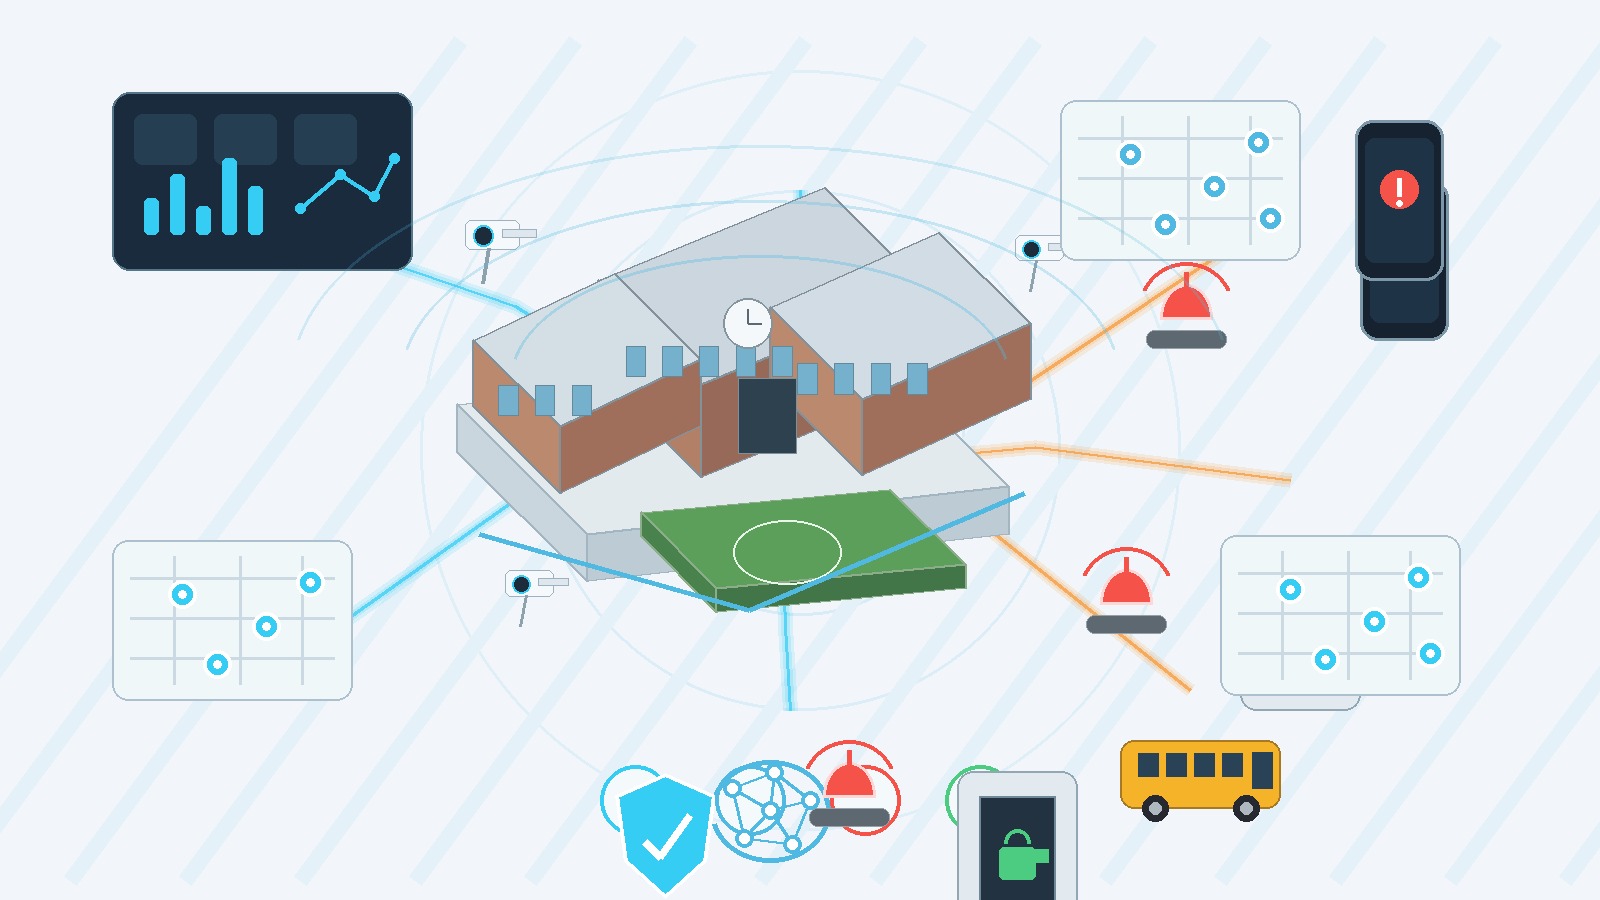
Iowa describe un enfoque de seguridad escolar centrado en EOP y ejercicios; además, impulsa el “critical incident mapping” como activo operativo para coordinar respuesta. La novedad no es el mapa: es el flujo de mantenimiento, acceso y uso bajo presión.
Seguridad escolarIoTMapeoOperacionesRespuesta a emergencias
Critical incident mapping en K‑12: de “mapa” a capa operativa (lecciones desde Iowa)

Resumen

Hechos verificados: Iowa Department of Education publica una guía de School Safety que resume obligaciones y buenas prácticas alrededor de Emergency Operations Plans (EOP), revisión anual y realización de ejercicios, y enumera recursos estatales/federales para prevención y respuesta. Dentro de ese marco, presenta el critical incident mapping como capacidad para “visualizar incidentes y otra información crítica” sobre mapas digitales de escuelas, con el objetivo de apoyar respuesta y coordinación (según el propio texto de la página). En paralelo, SIA (2026-05-18) refuerza el consenso de seguridad en capas: tecnología habilita, pero no reemplaza procesos, roles y entrenamiento.

Interpretación: “Incident mapping” empieza a comportarse como capa de operación (similar a un digital twin mínimo): no alcanza con generarlo una vez; el valor está en mantenerlo, gobernarlo, integrarlo y ejercitarlo.

Contexto

Hechos (según fuentes)

  • Iowa describe requisitos/expectativas de EOP, consulta con autoridades y ejercicios, y agrega un bloque específico sobre capacidades y recursos vinculados a respuesta.
  • SIA sintetiza la convergencia de marcos (PASS + estándar ANSI/ASIS) y subraya que el enfoque “capas + ciclo de vida” incluye una dimensión digital.

Implicancias para K‑12

Checklist operativo (no técnico) para “incident mapping”

  1. Propiedad del dato y frecuencia de actualización: definir quién actualiza planos, puntos de acceso, llaves, cámaras y rutas; y con qué cadencia (mensual/trimestral + “post‑cambio”).
  2. Control de acceso por rol: determinar qué ve cada actor (dirección, seguridad, first responders) y qué se oculta por seguridad; registrar accesos y cambios.
  3. Integración con alertas: un botón de pánico “sirve” más cuando puede adjuntar ubicación + contexto (edificio/ala/piso, rutas, puntos de reunión, activos).
  4. Pruebas y ejercicios: incluir el uso del mapa en simulacros (no solo “tenerlo”): ¿se abre rápido? ¿la ubicación es consistente? ¿se entiende el código de edificios?
  5. Continuidad: asegurar que el mapa sea accesible en incidentes (con fallbacks, modos offline o procedimientos alternativos).

Riesgo frecuente

“Mapas” que se vuelven obsoletos tras remodelaciones, cambios de numeración, nueva señalética o ampliaciones. La brecha real suele ser gobernanza, no cartografía.

Cómo se relaciona con Clipxu

Hechos (sobre Clipxu): Clipxu integra señales para apoyar flujos de respuesta y operación.

Posicionamiento editorial (propuesto): plantear a Clipxu como capa que conecta alertas + contexto (mapeo, accesos, sensores) y mide operabilidad (tiempos y consistencia). El mensaje: “incident mapping” no es un archivo, es un proceso.

Fuentes