
7 de septiembre de 2026
El badge estudiantil puede conectar transporte, comidas, biblioteca y eventos sin convertir cada lectura en acceso universal ni vigilancia permanente.
Resumen
Round Rock ISD inicio el ciclo 2026-27 con una credencial estudiantil comun para identificacion visual y distintas actividades digitales: transporte, comidas, biblioteca y ciertas instalaciones durante eventos. La señal relevante no es el plastico, sino la consolidacion de varios contextos operativos en un mismo soporte.
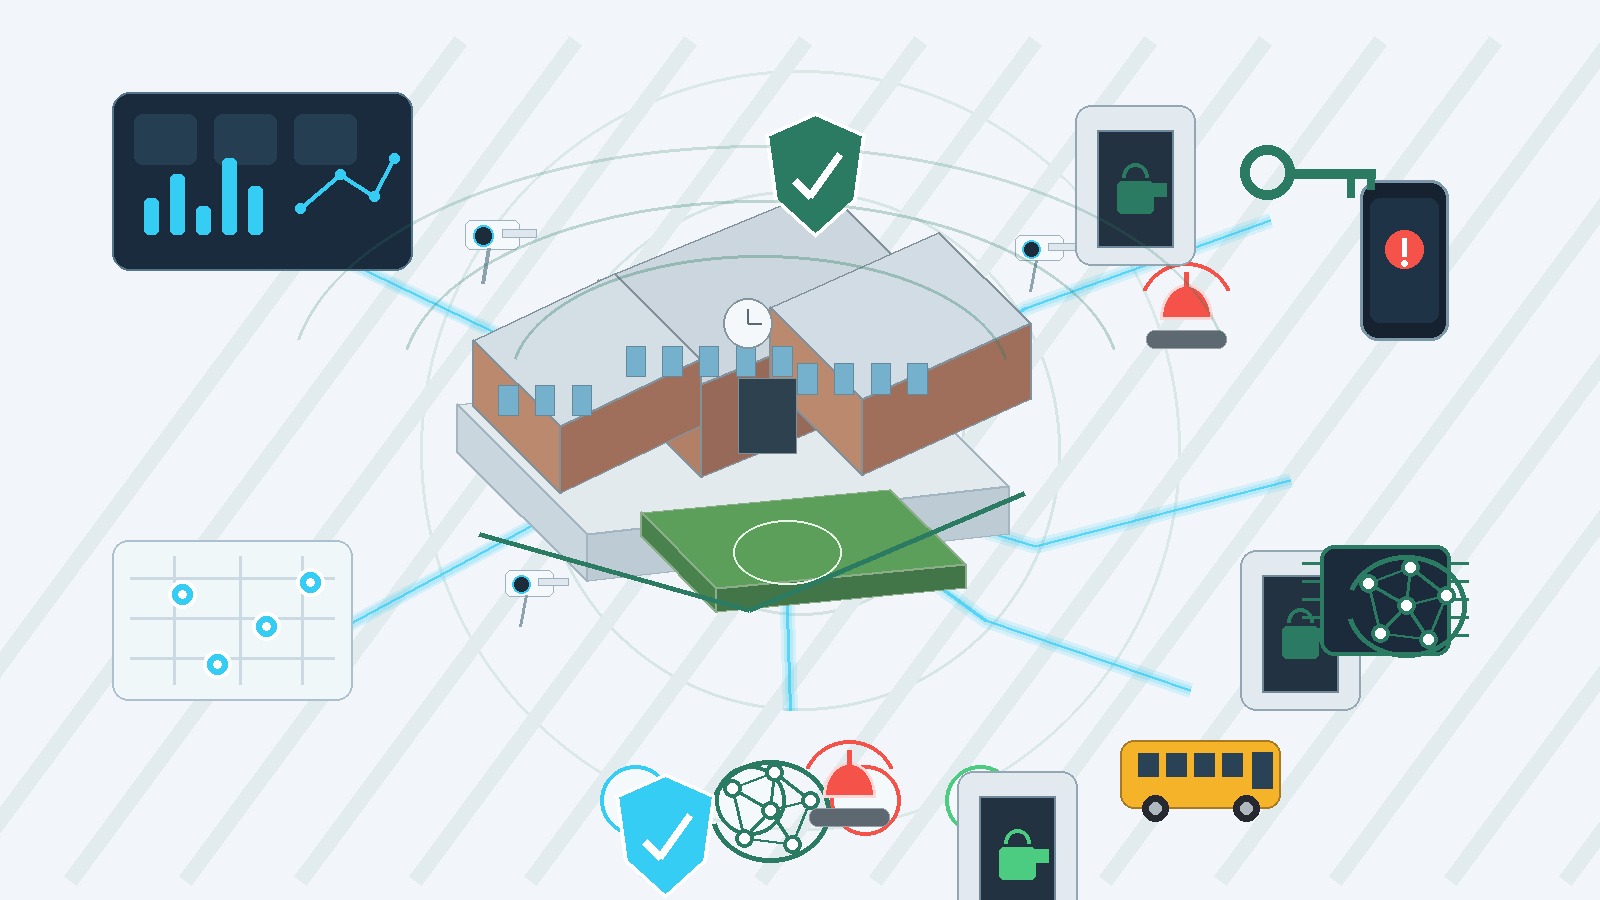
Consolidar no deberia significar permiso universal. Una arquitectura segura puede usar un identificador comun mientras mantiene separadas las capacidades, los datos, los responsables y la duracion de cada autorizacion.
Contexto
El 4 de septiembre de 2026, el boletin de seguridad de Round Rock ISD recordo que estudiantes de todos los niveles usarian One Badge y que la credencial se utiliza al abordar el bus. Una comunicacion previa del distrito especifica que los grados 6-12 deben llevarla visible; en primaria, docentes gestionan las credenciales y los Smart Tags permanecen en las mochilas para transporte. El distrito tambien enumera comidas, prestamos de biblioteca y acceso a instalaciones seleccionadas para eventos.
Estos son hechos declarados por el distrito. Las publicaciones consultadas no describen si cada funcion comparte base de datos, tecnologia de radio, identificador, proveedor o politica de retencion. Tampoco informan biometria, geolocalizacion continua ni una evaluacion independiente de resultados. No corresponde asumir ninguna de esas caracteristicas.
Implicancias para K12
1. Modelar capacidades, no una identidad omnipotente
El mismo soporte fisico puede presentar una foto y transportar un identificador, pero cada sistema consumidor deberia resolver solo su pregunta:
- Identificacion visual: ¿la persona parece corresponder a la credencial?
- Transporte: ¿puede abordar esta ruta y parada en este horario?
- Comidas: ¿puede registrar esta transaccion sin exponer su itinerario?
- Biblioteca: ¿puede retirar este material segun la politica vigente?
- Evento o puerta seleccionada: ¿existe una autorizacion temporal para este punto?
La respuesta de un dominio no deberia abrir los demas. “Puede usar la biblioteca” no implica “puede entrar por cualquier puerta”, y “abordo el bus” no equivale a presencia confirmada en un aula.
2. Diseñar el ciclo de vida antes del lector
La seguridad cotidiana depende de estados poco vistosos: emitida, entregada, activa, suspendida, perdida, reemplazada, vencida y devuelta. Para cada transicion conviene definir quien puede ejecutarla, cuanto tarda en propagarse y que ocurre si un lector esta offline.
Una credencial reemplazada deberia invalidar la anterior sin borrar la trazabilidad legitima. Una excepcion temporal debe vencer sola. Si el sistema central no responde, el campus necesita reglas acotadas de continuidad que no transformen una falla en acceso irrestricto.
3. Evitar que la comodidad cree una cronologia total
Cuando una credencial toca bus, cafeteria, biblioteca y evento, los registros pueden reconstruir una parte amplia de la jornada. Que esa correlacion sea tecnicamente posible no significa que sea necesaria para cada rol.
La minimizacion practica separa almacenes y permisos, limita campos, establece plazos de retencion por finalidad y registra consultas sensibles. Las correlaciones excepcionales deben responder a un proposito autorizado y documentado, no convertirse en vista predeterminada.
4. Probar abusos y fallas ordinarias
Los ejercicios no tienen que empezar con una amenaza extrema. Casos como badge prestado, mochila equivocada, duplicado todavia activo, estudiante dado de baja, lector sin red o fila masiva en un evento revelan si la integracion conserva limites bajo presion.
Las metricas utiles incluyen tiempo de revocacion, porcentaje de lectores sincronizados, excepciones manuales, accesos denegados corregidos, duplicados activos y consultas fuera del rol esperado. Ninguna metrica aislada demuestra seguridad, pero juntas muestran donde se degrada el control.
Cómo se relaciona con Clipxu
Posicionamiento editorial
Clipxu puede integrar eventos de identidad y acceso mediante capacidades explicitamente acotadas, no mediante una ficha universal del estudiante. Un evento deberia conservar finalidad, sistema de origen, instante, punto, decision, regla aplicada y actor responsable, con referencias en lugar de copias innecesarias de datos personales.
La automatizacion puede detectar estados incoherentes —por ejemplo, una credencial reemplazada que sigue activa en un subsistema— y pedir revision. No deberia inferir intenciones, sancionar automaticamente ni declarar ubicacion exacta si la evidencia solo acredita una lectura puntual.
Checklist editorial para una implementacion
- Inventariar cada capacidad vinculada al badge y su responsable.
- Definir el dato minimo que recibe cada sistema.
- Documentar emision, perdida, reemplazo, suspension y baja.
- Separar autorizaciones permanentes, horarias y excepcionales.
- Ensayar operacion offline y reconciliacion posterior.
- Auditar correlaciones entre dominios y accesos administrativos.
- Comunicar a familias y estudiantes que prueba —y que no prueba— cada lectura.
Fuentes
- Round Rock ISD - “2026 School Safety Newsletter” - https://www.roundrockisd.org/article/3113358 - publicado el 2026-09-04; consultado el 2026-09-07.
- Round Rock ISD - “Round Rock ISD Introduced One Badge” - https://earlycollege.roundrockisd.org/o/earlycollege/article/3042372 - publicado el 2026-07-24; consultado el 2026-09-07.