
1 de junho de 2026
A SIA confirma que o Modo Transparência permanece aberto para implementação e promove o OSDP Secure Channel 2 (AES-256GCM). Para as escolas, o sinal não é "mais funcionalidades": é uma interoperabilidade previsível e segurança verificável na camada de entrada.
Resumo
A Associação de Indústria de Segurança (SIA) informou em 2026-03-18 que a configuração OSDP Modo Transparente permanece aberto à indústria como um todo após confirmar que as patentes relacionadas (conforme definido pela especificação OSDP) não terão restrições em sua implementação. O SIA descreve o Modo Transparente como uma capacidade que permite usar canais de comunicação seguros enquanto transporta dados específicos de aplicações entre dispositivos, permitindo funcionalidades avançadas sem perder os benefícios de interoperabilidade e segurança.
Numa síntese de um webinar SIA (publicado 2026-04-02 ), a subcomissão técnica da OSDP introduz OSDP Secure Channel 2 com melhorias de segurança mencionadas como AES-256GCM e reforça o foco em implementação consistente , reduzida ambiguidade e previsibilidade entre dispositivos para reforçar a segurança e interoperabilidade.
No K-12, a novela relevante não é "outro protocolo". É um caminho concreto para reduzir a dependência de integrações proprietárias e exigir, nas compras, uma camada clara e auditável de acesso cibernético, compatível com integrações (pânico, vídeo, mapeamento, análise) sem sacrificar o controle.
Contexto
Por que isso importa agora (2026)
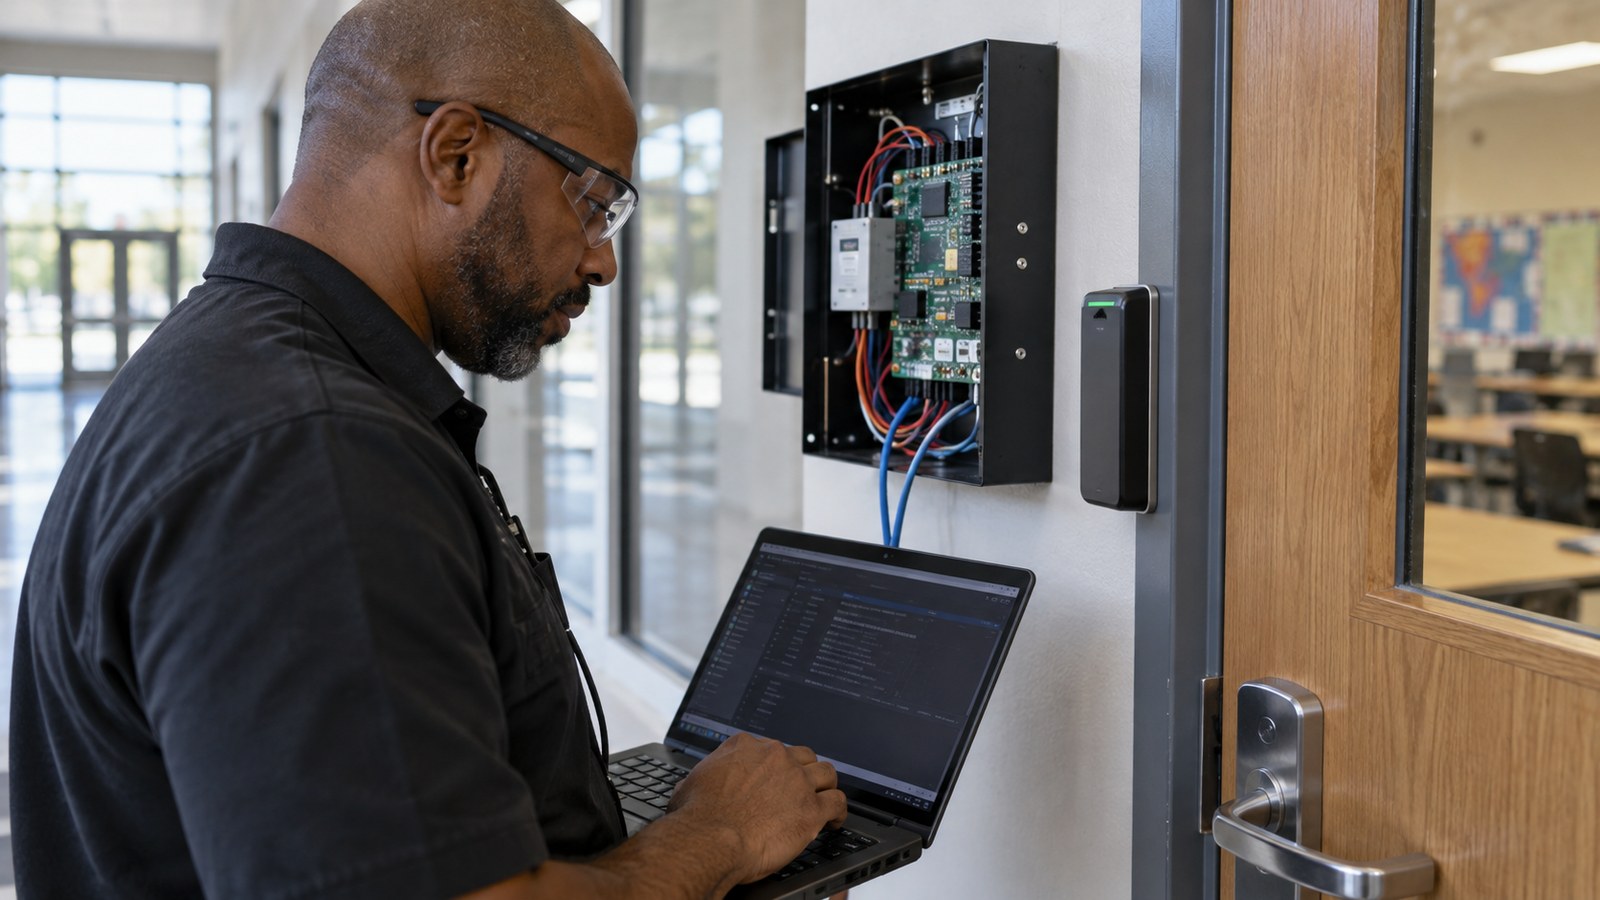
Programas de segurança escolar estão se transformando em sistemas conectados. Isso leva leitores, controladores e credenciais a serem tratados como infraestrutura ciberfísica: se a camada de entrada é frágil ou ambígua, o resto (alertas, monitoramento, resposta) torna-se barulhento ou inseguro.
O que permite o modo transparente (em termos práticos)
Se um distrito precisa transportar dados "próprios" (por exemplo, metadados para funções avançadas do dispositivo), o Modo Transparente visa fazê-lo sem quebrar canal seguro e interoperabilidade de base.
Implicações para o K-12
Recomendações relativas à contratação e ao funcionamento
- exigir OSDP e canal seguro como um critério básico para o monitoramento de acesso renovações (e plano de migração com protocolos válidos hoje).
- Para exigir testes de conformidade e previsibilidade: evitar implantações onde "OSDP funciona metade" como uma combinação de candor / firmware.
- governar chaves / credenciais e login : quem configura, quem se separa, que evidência permanece (alterações, falhas, eventos).
- integração mínima viável : priorizar integrações que reduzem o tempo de verificação (alerta + localização + status da porta + contexto) sobre características isoladas. (5)) Segurança por padrão : Entrada em patches explícitos RFP, segmentação e requisitos de ciclo de vida.
Risco típico
Adotar "normas" sem aplicar resultados imprevisíveis de produção de consistência sob pressão (por exemplo, falhas de status ou compartilhamento de eventos) e espaço aberto para soluções proprietárias de "patch".
Como isso se relaciona com a Clipxu
Fatos (sobre Clipxu): Clipxu integra sinais para suportar fluxos de resposta e operação.
Posicionamento Editorial (proposta): Clipxu como normalizador de sinais de consumo / acesso: Quando a camada OSDP é segura e consistente, o Clipxu pode correlacionar eventos / credenciais de portas com alertas, vídeo e mapeamento e manter métricas de evidência e operação.
Fontes
- Security Industry Association — “Security Industry Association Confirms Openness of Transparent Mode for OSDP Standard”: https://www.securityindustry.org/2026/03/18/security-industry-association-confirms-openness-of-transparent-mode-for-osdp-standard/ - publicado 2026-03-18, consultado 2026-06-01.
- Security Industry Association — “The State of Industry Standards in 2026: Highlights From SIA’s Webinar”: https://www.securityindustry.org/2026/04/02/the-state-of-industry-standards-highlights-from-sias-webinar-2026/ - publicado 2026-04-02, consultado 2026-06-01.