
1 juin 2026
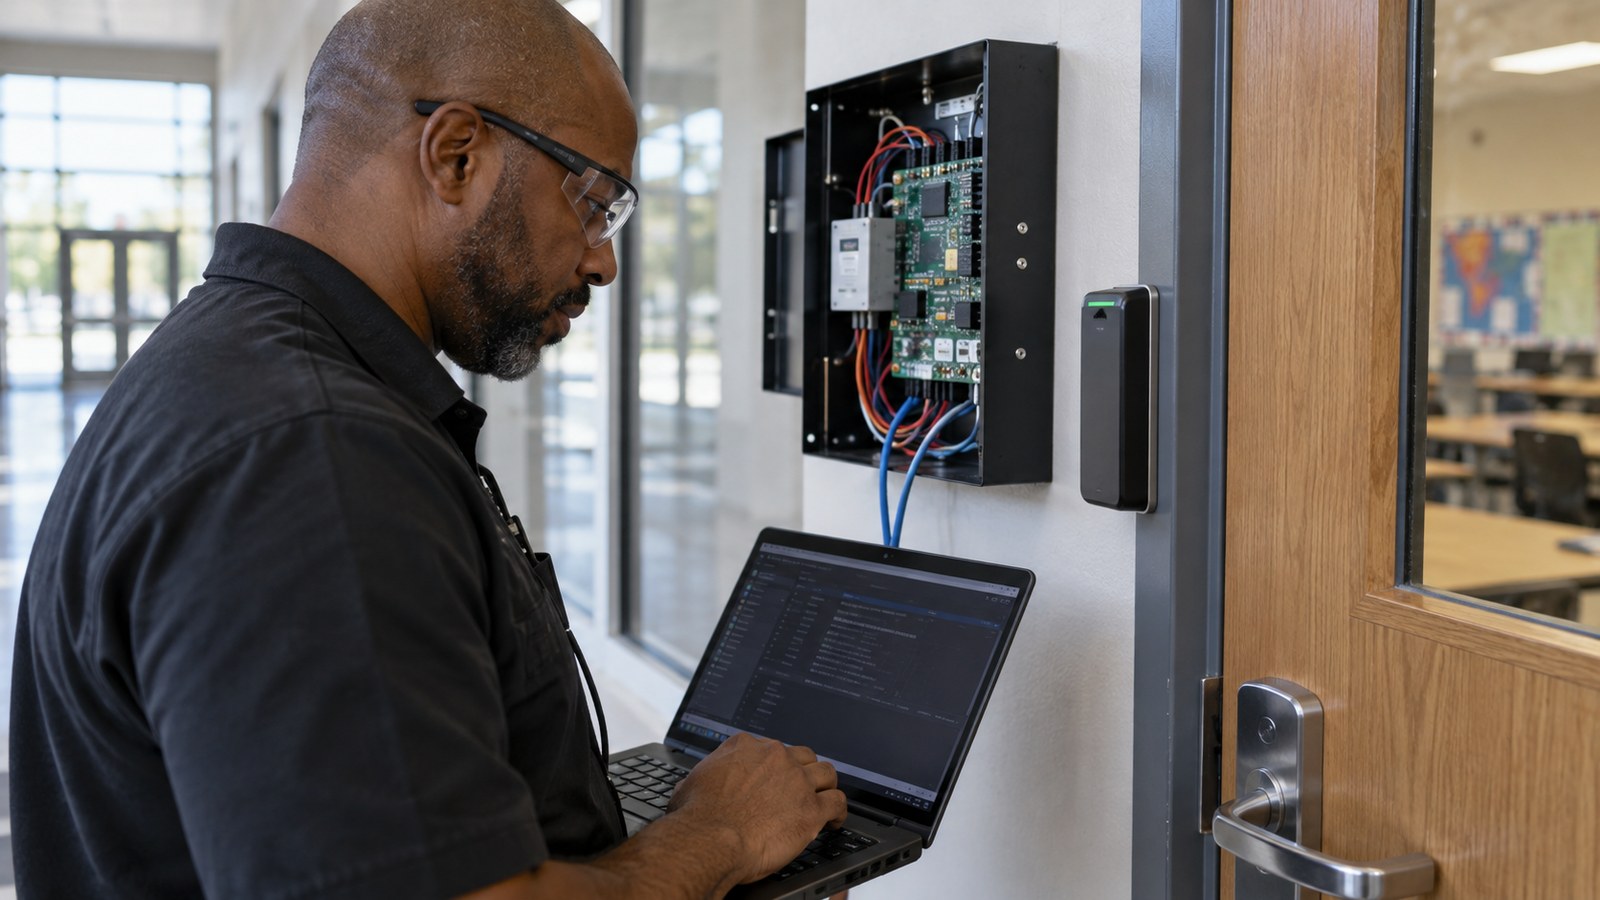
SIA confirme que le mode de transparence demeure ouvert à la mise en oeuvre et fait la promotion de la Voie de communication protégée 2 (AES-256GCM). Pour les écoles, le panneau n'est pas "plus de caractéristiques" : il est prévisible interopérabilité et sécurité vérifiable à la couche d'entrée.
Résumé
L'Association de l'industrie de la sécurité (SIA) a indiqué dans 2026-03-18 que la configuration Mode OSDP transparent reste ouvert à l'industrie dans son ensemble après avoir confirmé que les brevets connexes (tels que définis par la spécification OSDP) n'auront aucune restriction à sa mise en œuvre. SIA décrit le mode transparent comme une capacité qui permet d'utiliser canaux de communication sécurisés tout en transportant des données spécifiques à partir d'applications entre les appareils, permettant des fonctionnalités avancées sans perdre d'avantages d'interopérabilité et de sécurité.
Dans une synthèse d'un webinaire SIA (publié 2026-04-02 ), la sous-commission technique de OSDP introduit OSDP Secure Channel 2 avec des améliorations de sécurité mentionnées comme AES-256GCM et renforce l'accent mis sur une mise en oeuvre cohérente , une ambiguïté et une prévisibilité réduites entre les dispositifs pour renforcer la sécurité et l'interopérabilité.
Interprétation À K-12, la nouveauté pertinente n'est pas « un autre protocole ». C'est un moyen concret de réduire la dépendance à l'égard des intégrations propriétaires et de demander, dans les achats, une couche de cyber-accès claire et vérifiable, compatible avec les intégrations (panique, vidéo, cartographie, analytique) sans sacrifier le contrôle.
Contexte
Pourquoi ça compte maintenant (2026)
Les programmes de sécurité scolaire se transforment en systèmes connectés. Cela conduit les lecteurs, les contrôleurs et les références à être traités comme une infrastructure cyberphysique : si la couche d'entrée est fragile ou ambiguë, le reste (alerte, surveillance, réponse) devient bruyant ou incertain.
Ce que permet le mode transparent (en termes pratiques)
Si un district a besoin de transporter des données « propres » (par exemple, des métadonnées pour les fonctions avancées de l'appareil), le mode transparent vise à le faire sans rompre l'interopérabilité sécurisée du canal et de la base.
Conséquences pour K-12
Recommandations concernant les achats et les opérations
- nécessitent OSDP et un canal sécurisé comme critère de base pour la surveillance de l'accès rénovations (et plan de migration avec des protocoles valides aujourd'hui).
- Demander des tests de conformité et de prévisibilité: éviter les déploiements où "OSDP fonctionne moitié" comme une combinaison de candeur / firmware.
- règlent les clés / identifiants et connexion : qui met en place, qui rompt, quelle preuve reste (changements, défauts, événements).
- intégration minimale possible : intégrations prioritaires qui réduisent le temps de vérification (alerte + emplacement + état de la porte + contexte) sur les caractéristiques isolées. (5)) Sécurité par défaut : Entrée dans la DP des correctifs explicites, de la segmentation et des exigences du cycle de vie.
Risque type
Adopter des "normes" sans appliquer des résultats imprévisibles de production de cohérence sous pression (par exemple, des défauts de statut ou de partage d'événements) et ouvrir l'espace à des solutions propriétaires de « patch ».
Lien avec Clipxu
Faits (sur Clipxu): Clipxu intègre les signaux pour soutenir les flux de réponse et de fonctionnement.
Positionnement éditorial (propos): Clipxu en tant que consommateur / normalisateur de panneau d'accès: Lorsque la couche OSDP est sécurisée et cohérente, Clipxu peut corréler les événements/identifications de porte avec les alertes, la vidéo et la cartographie et conserver les données probantes et les paramètres de fonctionnement.
Sources
- Security Industry Association — “Security Industry Association Confirms Openness of Transparent Mode for OSDP Standard”: https://www.securityindustry.org/2026/03/18/security-industry-association-confirms-openness-of-transparent-mode-for-osdp-standard/ - publicado 2026-03-18, consultado 2026-06-01.
- Security Industry Association — “The State of Industry Standards in 2026: Highlights From SIA’s Webinar”: https://www.securityindustry.org/2026/04/02/the-state-of-industry-standards-highlights-from-sias-webinar-2026/ - publicado 2026-04-02, consultado 2026-06-01.